Що таке passkeys
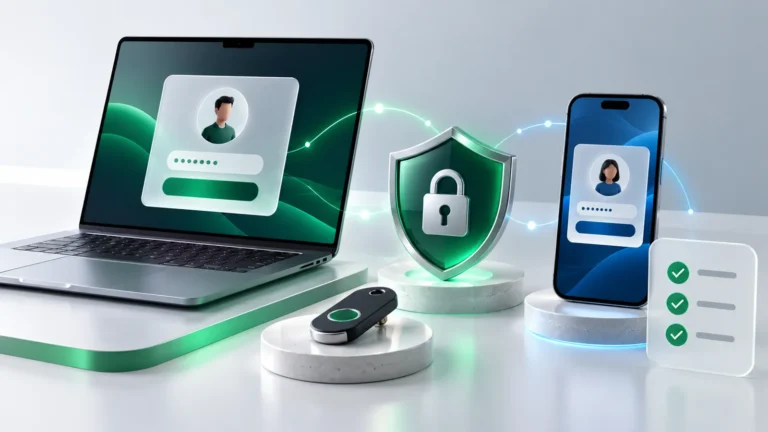
Passkey — це сучасний спосіб входу в акаунт без звичного пароля. Пристрій створює пару криптографічних ключів: відкритий ключ зберігається у сервісі, а приватний — на вашому телефоні, комп’ютері або апаратному ключі. Під час входу ви підтверджуєте особу PIN-кодом, відбитком пальця або Face ID, а секретний ключ нікуди не надсилається.
Чому це безпечніше за пароль
Пароль можна вгадати, повторно використати або віддати фішинговому сайту. Passkey прив’язаний до конкретного домену: він не спрацює на підробленій сторінці з подібною адресою. Це корисно для пошти, робочих акаунтів, хмарних сховищ і менеджерів паролів.
Як почати
- Виберіть один важливий сервіс, де вже доступні passkeys.
- Додайте passkey у налаштуваннях безпеки, не видаляючи пароль.
- Збережіть резервний спосіб входу: інший пристрій, коди відновлення або апаратний ключ.
- Перевірте вхід з основного пристрою та поступово додайте passkeys до інших сервісів.
Що врахувати
Синхронізація між пристроями зручна, але сам обліковий запис Apple, Google або менеджера паролів теж має бути захищений 2FA. Не вимикайте всі старі способи входу, доки не перевірили резервний доступ.
Висновок
Passkeys прибирають найслабшу ланку — пароль, який можна виманити або повторно використати. Почніть з одного важливого акаунта та переходьте поступово.
Практичне поглиблення
Надійність passkeys не зводиться до однієї настройки. Спочатку визначте, що для вас є цінним, хто може отримати доступ і якою буде ціна помилки. Потім перевірте головний обліковий запис, синхронізацію ключів та резервні способи входу. Не намагайтеся змінити все за один вечір: одна зрозуміла дія, яку ви виконали та перевірили, корисніша за десяток параметрів незрозумілого призначення. Запишіть дату перевірки й спосіб відновлення, щоб не покладатися на пам’ять у стресовій ситуації.
Розділяйте зручність і безпеку
Зручний спосіб роботи економить час, але може створити єдину точку відмови. Не діліться доступами через випадкові чати, не залишайте старі пристрої, профілі чи способи відновлення без контролю. Для особистих даних визначте, де лежить резервна інформація, а для робочих — хто є власником доступу та хто може його відкликати. Якщо налаштування впливає на кількох людей, домовтеся про порядок дій до інциденту, а не після нього.
Перевіряйте результат
Після будь-якої зміни перевірте практичний сценарій: чи відкривається потрібний сервіс, чи працює резервний доступ, чи не з’явилися зайві сесії або попередження. Виконуйте перевірку з власного оновленого пристрою та через відоме з’єднання. Якщо ви не можете пояснити, що саме змінилося, поверніться на крок назад і звіртеся з інструкцією. Це особливо важливо для пошти, фінансів, клієнтських даних і корпоративної інфраструктури.
Межі захисту
Passkey захищає від фішингового входу, але не від шкідливої програми чи віддаленого доступу до екрана. Жодне окреме рішення не скасовує необхідність оновлювати систему, використовувати унікальні паролі там, де вони ще потрібні, та вмикати двофакторну автентифікацію. Уважність до адрес сайтів, запитів на доступ і незвичних повідомлень залишається основою цифрової гігієни. Інструмент працює найкраще як один з кількох незалежних шарів захисту.
Якщо виникла підозра
Не чекайте остаточного доказу, якщо бачите незнайомий пристрій, дивну авторизацію, зникнення даних або незвичний запит. Зафіксуйте, що сталося, і почніть з дій, які можна скасувати: перевірити коди відновлення, додати другий пристрій або апаратний ключ. Не встановлюйте програми й не переходьте за посиланнями з повідомлень, що нібито пропонують термінову допомогу. За потреби зверніться до підтримки сервісу через офіційний сайт або до відповідального адміністратора.
Регулярний чеклист
- Перевірка виконується не лише після проблеми, а й за графіком.
- Відомо, де зберігаються критичні дані або способи входу.
- Старі пристрої, сесії та доступи видалені.
- Резервний сценарій протестований на практиці.
- Ви знаєте перші дії у разі підозри на інцидент.
Підсумкова перевірка
Раз на кілька місяців повторюйте ключові кроки з цієї статті, а також після зміни телефона, ноутбука, пароля, провайдера або робочого процесу. Перевіряйте не лише саму настройку, а й те, чи можете ви відновити доступ без поспіху та сторонньої допомоги. Корисно мати короткий приватний список: де зберігаються резервні дані, які пристрої мають доступ, хто відповідальний за робочий сервіс і куди звертатися у разі інциденту. Такий список не повинен містити паролі чи коди, але він значно скорочує час реакції. Найкращий захист працює тихо: він не вимагає щоденної уваги, проте регулярно перевіряється і не залежить від одного пристрою, номера, хмарного акаунта чи людини.
Коли варто повернутися до налаштувань
Поверніться до цього чеклиста після зміни телефона, комп’ютера, номера, робочої ролі або способу зберігання даних. Також корисно робити це після повідомлення про витік сервісу, втрати пристрою чи появи незрозумілої авторизації. Перегляньте, чи актуальні резервні контакти, чи потрібні ще старі пристрої, чи можете ви виконати відновлення без поспіху. Не потрібно створювати складну процедуру: достатньо поставити нагадування раз на три або шість місяців і виділити десять хвилин на перевірку. Безпека стає міцнішою не від одноразової ідеальної настройки, а від простих дій, які регулярно повторюються і не залишаються лише на папері.