Що означає правило 3-2-1
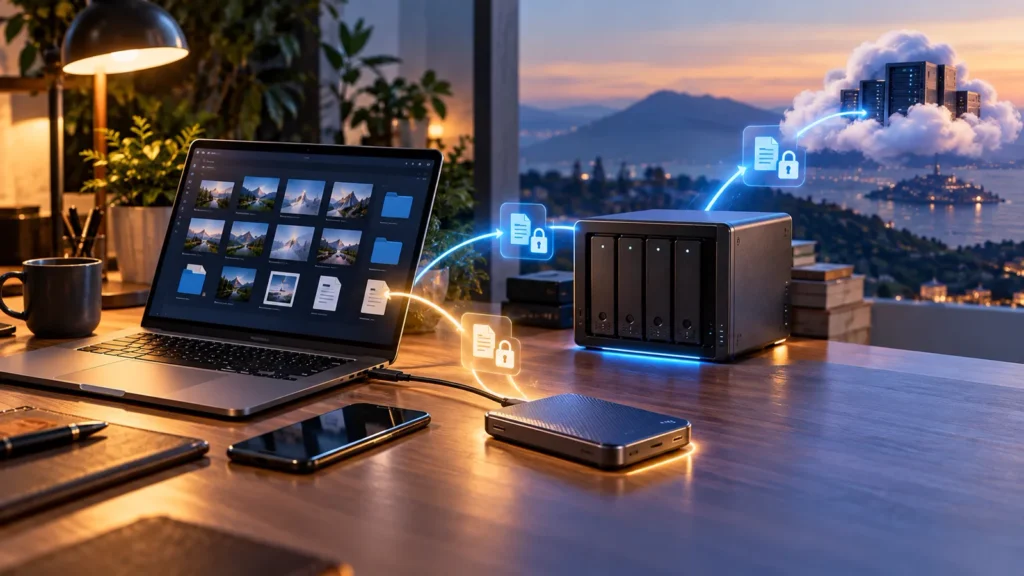
Правило 3-2-1 означає: зберігайте щонайменше три копії важливих даних, використовуйте щонайменше два різні носії та тримайте хоча б одну копію окремо від основного місця.
Наприклад, оригінали є на ноутбуці, друга копія — на зовнішньому диску, а третя — у зашифрованому хмарному сховищі або в іншому приміщенні.
Від чого це захищає
Диск може вийти з ладу, ноутбук можуть загубити або викрасти. Синхронізація з хмарою сама по собі не є резервною копією: випадкове видалення чи заражений файл можуть синхронізуватися на всі пристрої.
З чого почати
- Складіть список критичних даних: документи, фото, робочі проєкти, ключі доступу.
- Налаштуйте автоматичну копію на зовнішній диск або NAS.
- Винесіть ще одну копію за межі основного пристрою.
- Зашифруйте носії з персональними чи робочими даними.
- Раз на кілька місяців перевіряйте відновлення файлів.
Перевірка важливіша за сам факт копії
Копія корисна лише тоді, коли з неї можна відновитися. Спробуйте відкрити кілька файлів і повернути одну папку в інше місце. Так ви знайдете проблему до реальної аварії.
Висновок
Правило 3-2-1 не потребує складної інфраструктури. Його суть проста: не тримати все цінне в одному місці та регулярно перевіряти, чи працюють копії.
Практичне поглиблення
Надійність резервних копій не зводиться до однієї настройки. Спочатку визначте, що для вас є цінним, хто може отримати доступ і якою буде ціна помилки. Потім перевірте список критичних даних, носії та можливість відновлення. Не намагайтеся змінити все за один вечір: одна зрозуміла дія, яку ви виконали та перевірили, корисніша за десяток параметрів незрозумілого призначення. Запишіть дату перевірки й спосіб відновлення, щоб не покладатися на пам’ять у стресовій ситуації.
Розділяйте зручність і безпеку
Зручний спосіб роботи економить час, але може створити єдину точку відмови. Не діліться доступами через випадкові чати, не залишайте старі пристрої, профілі чи способи відновлення без контролю. Для особистих даних визначте, де лежить резервна інформація, а для робочих — хто є власником доступу та хто може його відкликати. Якщо налаштування впливає на кількох людей, домовтеся про порядок дій до інциденту, а не після нього.
Перевіряйте результат
Після будь-якої зміни перевірте практичний сценарій: чи відкривається потрібний сервіс, чи працює резервний доступ, чи не з’явилися зайві сесії або попередження. Виконуйте перевірку з власного оновленого пристрою та через відоме з’єднання. Якщо ви не можете пояснити, що саме змінилося, поверніться на крок назад і звіртеся з інструкцією. Це особливо важливо для пошти, фінансів, клієнтських даних і корпоративної інфраструктури.
Межі захисту
Синхронізація з хмарою не замінює резервну копію, бо видалення та пошкодження можуть синхронізуватися. Жодне окреме рішення не скасовує необхідність оновлювати систему, використовувати унікальні паролі там, де вони ще потрібні, та вмикати двофакторну автентифікацію. Уважність до адрес сайтів, запитів на доступ і незвичних повідомлень залишається основою цифрової гігієни. Інструмент працює найкраще як один з кількох незалежних шарів захисту.
Якщо виникла підозра
Не чекайте остаточного доказу, якщо бачите незнайомий пристрій, дивну авторизацію, зникнення даних або незвичний запит. Зафіксуйте, що сталося, і почніть з дій, які можна скасувати: ізолювати носій, перевірити останню успішну копію й відновити файли в окрему папку. Не встановлюйте програми й не переходьте за посиланнями з повідомлень, що нібито пропонують термінову допомогу. За потреби зверніться до підтримки сервісу через офіційний сайт або до відповідального адміністратора.
Регулярний чеклист
- Перевірка виконується не лише після проблеми, а й за графіком.
- Відомо, де зберігаються критичні дані або способи входу.
- Старі пристрої, сесії та доступи видалені.
- Резервний сценарій протестований на практиці.
- Ви знаєте перші дії у разі підозри на інцидент.
Підсумкова перевірка
Раз на кілька місяців повторюйте ключові кроки з цієї статті, а також після зміни телефона, ноутбука, пароля, провайдера або робочого процесу. Перевіряйте не лише саму настройку, а й те, чи можете ви відновити доступ без поспіху та сторонньої допомоги. Корисно мати короткий приватний список: де зберігаються резервні дані, які пристрої мають доступ, хто відповідальний за робочий сервіс і куди звертатися у разі інциденту. Такий список не повинен містити паролі чи коди, але він значно скорочує час реакції. Найкращий захист працює тихо: він не вимагає щоденної уваги, проте регулярно перевіряється і не залежить від одного пристрою, номера, хмарного акаунта чи людини.
Коли варто повернутися до налаштувань
Поверніться до цього чеклиста після зміни телефона, комп’ютера, номера, робочої ролі або способу зберігання даних. Також корисно робити це після повідомлення про витік сервісу, втрати пристрою чи появи незрозумілої авторизації. Перегляньте, чи актуальні резервні контакти, чи потрібні ще старі пристрої, чи можете ви виконати відновлення без поспіху. Не потрібно створювати складну процедуру: достатньо поставити нагадування раз на три або шість місяців і виділити десять хвилин на перевірку. Безпека стає міцнішою не від одноразової ідеальної настройки, а від простих дій, які регулярно повторюються і не залишаються лише на папері.