Cloud Software Group підтвердила експлуатацію двох уразливостей у NetScaler ADC і NetScaler Gateway на системах без виправлень. Йдеться про CVE-2026-88771 та CVE-2026-88772, які можуть дати зловмисникам віддалене виконання коду, а в одному випадку також спричинити відмову в обслуговуванні. Для команд, що керують власними шлюзами й балансувальниками, ключове питання зараз не лише наявність оновлення, а й версія гілки, тип розгортання та стан DTLS.
Дві CVE зафіксували на невиправлених NetScaler
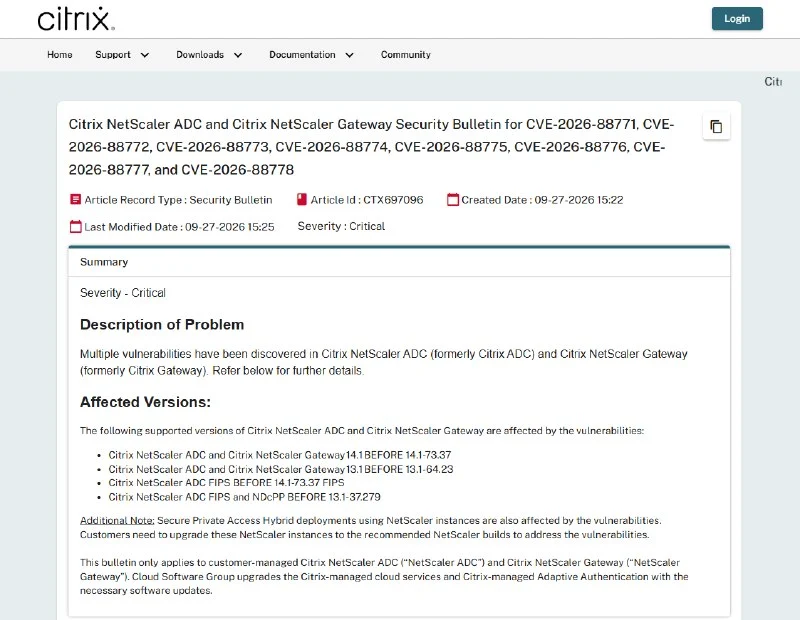
В офіційному бюлетені CTX697096, опублікованому 27 вересня 2026 року, виробник повідомив про вісім уразливостей: від CVE-2026-88771 до CVE-2026-88778. Експлуатацію підтверджено саме для перших двох.
Бюлетень не розкриває кількості атак, переліку постраждалих організацій, строків кампаній або виконавців. Водночас зафіксована експлуатація означає, що ризик для невиправлених інсталяцій не є лише теоретичним.
CVE-2026-88771 зачіпає типові конфігурації
CVE-2026-88771 пов’язана з неналежною перевіркою вхідних даних і може дозволити віддалене виконання коду. Вона стосується всіх розгортань NetScaler ADC і Gateway, зокрема тих, що використовують типову конфігурацію.
CVE-2026-88772 є помилкою переповнення пам’яті. Її можливі наслідки – віддалене виконання коду або відмова в обслуговуванні. Для цієї вразливості потрібен увімкнений DTLS. На VPN vServer DTLS активний за замовчуванням, тому такі конфігурації потребують окремої уваги під час оцінки впливу.
Оновлення закривають ризик у гілках 14.1 та 13.1
Уразливими визначено NetScaler ADC і NetScaler Gateway гілки 14.1 у версіях до 14.1-73.37 та гілки 13.1 у версіях до 13.1-64.23. Виробник закликав клієнтів якнайшвидше перейти на виправлені релізи.
Практичний пріоритет для власних інсталяцій визначається поєднанням трьох ознак: версії NetScaler, належності до ADC або Gateway та наявності DTLS, якщо використовується VPN vServer. Це дає змогу відокремити системи, які вже мають виправлення, від тих, що можуть залишатися під впливом двох CVE.
Клієнтські інсталяції відрізняються від керованої хмари
Бюлетень стосується NetScaler ADC і Gateway, якими керують клієнти. Citrix-керовані хмарні сервіси оновлює сама Cloud Software Group. Тому організаціям важливо не переносити статус керованої хмари на власні пристрої та віртуальні розгортання, за оновлення яких відповідає їхня команда.