
The Crawler Zoo: як пастка /trap/ виявляє ботів, що ігнорують robots.txt
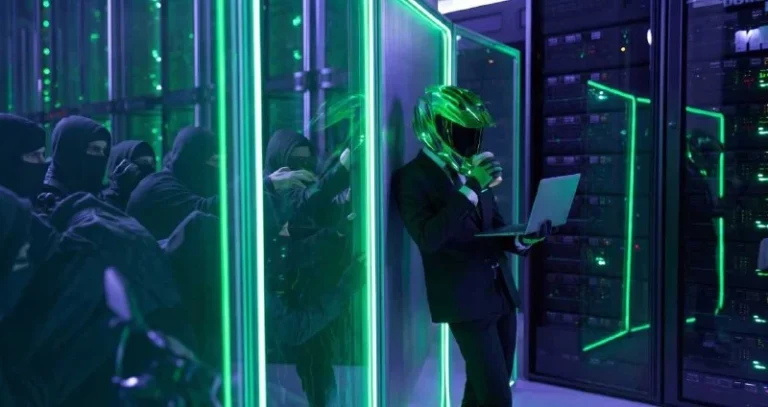
The Crawler Zoo показує автоматизовані відвідування сайту та фіксує запити до прихованої адреси /trap/. Проєкт наочно пояснює, чому robots.txt не є технічним блокуванням.
Матеріали рубрики «Кібербезпека».
The Crawler Zoo показує автоматизовані відвідування сайту та фіксує запити до прихованої адреси /trap/. Проєкт наочно пояснює, чому robots.txt не є технічним блокуванням.
Дослідники Sysdig описали схему, за якої викрадені хмарні облікові дані дають змогу користуватися LLM-сервісами коштом компанії. Ризик полягає не у зламі моделі, а в компрометації інфраструктури та ключів доступу.
Повідомляється, що інфостілер Lunex може використовувати вразливий драйвер AMD, аби послабити захист Windows перед викраденням паролів, cookie та даних криптогаманців. Незалежного першоджерела цієї кампанії поки не знайдено.
Дослідники виявили сотні тисяч дійсних облікових даних у публічному коді GitHub. Видалення секрету з репозиторію не скасовує доступ, якщо ключ не відкликали у постачальника сервісу.
Зовнішній міжмережевий екран не обмежує автоматично зв'язки всередині інфраструктури. Мікросегментація задає окремі правила обміну трафіком між віртуальними машинами, щоб звузити можливості горизонтального переміщення.
Розширення для Chrome нібито сигналізує про сайти з Cloudflare. Заяву про перевірену версію 1.1.1 неможливо відтворити без коду, хешів збірки та технічного звіту.
У фішингових кампаніях Star Blizzard використовує фальшиві запрошення, а після відповіді надсилає парольні архіви для запуску ланцюжка RedFlick у Windows.
У 2024 році автоматизований трафік уперше за десятиліття перевищив людський у вимірюванні Imperva. Але ця цифра описує запити до сайтів, а не доводить, що інтернетом уже керують боти.
Bitget повідомила про несанкціоновані перекази з частини гарячих гаманців на первинно оцінені $351,6 млн. Біржа тимчасово зупинила виведення коштів, не розкриваючи вектор атаки.