Три маловідомі інструменти — ts-cms-ep-sfx, Loupe та Gander — описують як способи зручніше захищати файли або краще розуміти дані, доступні пристрою. Водночас незалежно підтвердити заявлені механізми, походження проєктів і правила обробки даних наразі неможливо: у межах перевірки не знайдено первинних матеріалів розробників, документації чи репозиторіїв.
Для ts-cms-ep-sfx обіцяють HTML-файл замість окремих програм
У доступному описі ts-cms-ep-sfx подано як утиліту, що перетворює файл на зашифрований HTML-документ. Одержувач нібито може відкрити такий файл у браузері, ввести пароль і отримати, зокрема, PDF — без встановлення архіватора, VeraCrypt чи GPG.
Цінність такого підходу полягає у спрощенні для людини, яка не звикла працювати з криптографічними інструментами. В описі також згадані AES-256-GCM, CMS/PWRI та локальне шифрування у браузері. Проте ці технічні твердження не мають незалежного підтвердження. Без коду, відтворюваного тестування та підписаних релізів не можна встановити, чи справді шифрування відбувається локально і як саме обробляються файл та пароль.
Loupe пов’язують із сигналами iPhone без доступу до контактів і фото
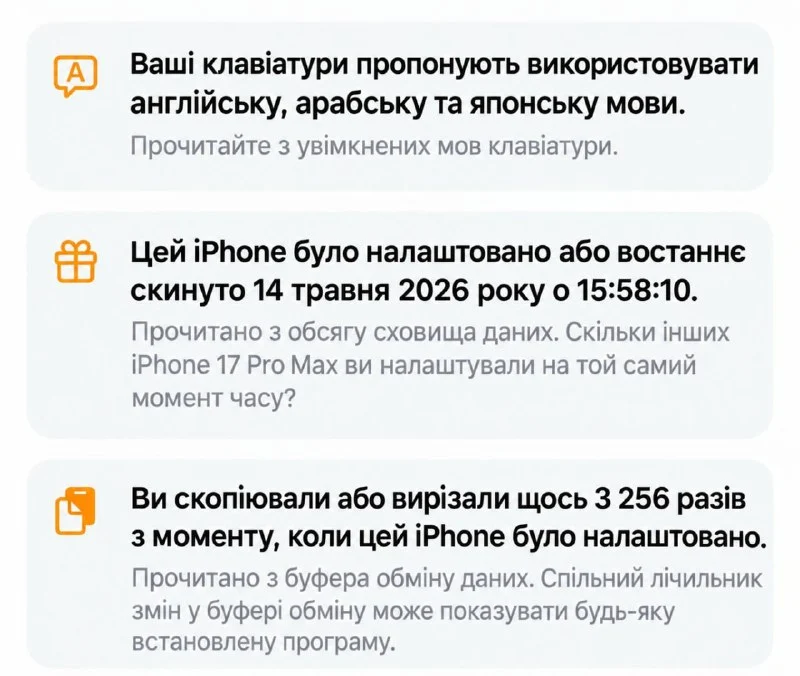
Loupe описують як застосунок, який показує дані й сигнали, доступні звичайній програмі iOS без дозволів на контакти, фотографії або геолокацію. Серед прикладів названо модель пристрою, роздільну здатність екрана, регіон, часовий пояс, системні налаштування та набір установлених застосунків.
Сам опис робить ширший висновок: сукупність таких параметрів нібито може формувати цифровий відбиток, за яким користувача можливо впізнати після очищення cookies або повторного відкриття застосунку. Проте не підтверджено ані перелік даних, які Loupe здатен отримувати через публічні API iOS, ані можливість сталого ідентифікування користувача за цими сигналами. Межа між дозволами, які користувач бачить у системі, та іншими технічними параметрами справді важлива для приватності, але властивості конкретного застосунку треба відокремлювати від його опису.
Gander заявляє про перегляд файлів без мережевого доступу
Gander подано як Android-переглядач PDF, документів Word, Excel і PowerPoint, фото, відео, аудіо, Markdown та коду. Також стверджується, що ZIP-архіви можна переглядати без повного розпакування на телефон.
Окремо заявлено про локальну роботу, відсутність дозволу INTERNET, реклами, аналітики, акаунтів і передавання файлів кудись поза пристрій. В описі також є твердження про відкритий код і майбутню появу застосунку в Google Play. Усі ці пункти залишаються непідтвердженими: репозиторій, документацію розробника або офіційні матеріали в межах перевірки знайти не вдалося. Тому неможливо оцінити, чи лишаються документи на пристрої та які компоненти фактично входять до застосунку.
Код і політика приватності потрібні для оцінки ризиків
Єдиний знайдений результат пошуку відтворює початковий опис, а не є первинним або офіційним джерелом. Це означає, що наразі підтверджено факт поширення заяв про три інструменти, але не їхні криптографічні властивості, доступи iOS чи офлайн-роботу Android-застосунку.
Для оцінки безпеки інструментів, яким планують довірити справді чутливі дані, потрібні доступний код, підписи релізів, політика приватності та можливість відтворити заявлену поведінку під час тестування. Без цих матеріалів не можна надійно оцінити ризики ані для відправника файлу, ані для його одержувача, ані для власника мобільного пристрою.