Характеристики та технології / Контроль доступу
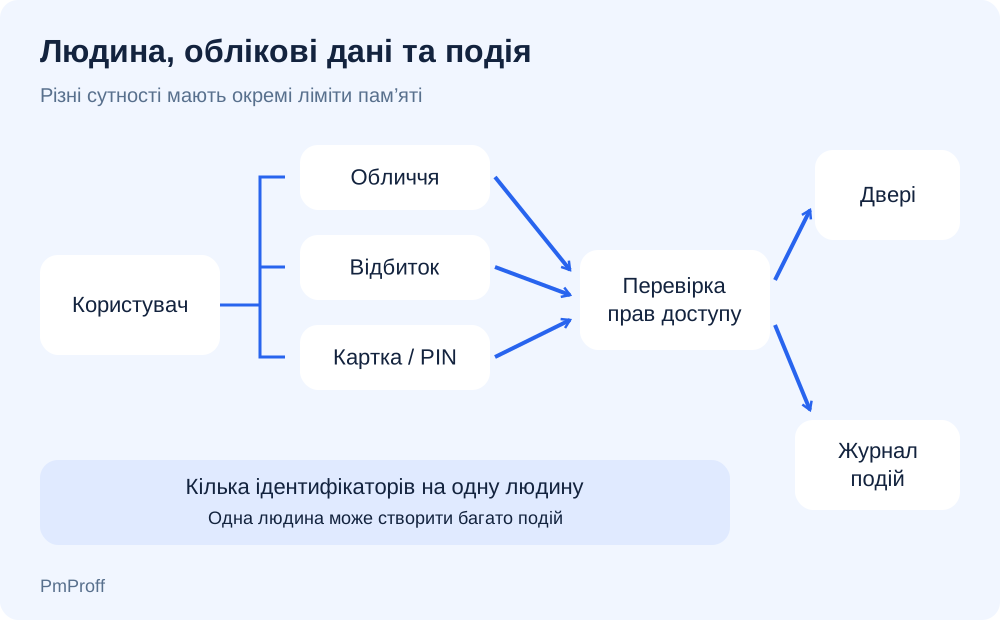
«1000 користувачів», «3000 відбитків» і «100 000 подій» не означають одну й ту саму місткість. У системі доступу окремо зберігаються люди, їхні облікові дані, права та історія проходів. Потрібно перевірити кожне обмеження.
Користувач і його облікові дані
Один користувач може мати картку, PIN, кілька зареєстрованих пальців або біометрію обличчя. Тому кількість користувачів не дорівнює кількості ідентифікаторів. Поля «пам’ять карт / подій» описують дві різні межі, а запис через скісну риску потребує розшифрування з паспорта. Документація Suprema про керування користувачами показує облікові дані в контексті запису користувача. Плануйте місткість за реальною політикою: скільки людей, які способи входу їм потрібні та скільки резервних ідентифікаторів буде видано.
Ідентифікація 1:N і перевірка 1:1
У режимі 1:N термінал шукає відповідність серед зареєстрованих записів. У режимі 1:1 особу спочатку заявляють, наприклад ідентифікатором, після чого біометрію порівнюють із відповідним записом. Suprema пояснює різницю між 1:1 і 1:N. Паспортна місткість або швидкість можуть залежати від режиму. Не об’єднуйте показники різних режимів в одну обіцянку. Наявність двох способів відмикання також не означає обов’язкову двофакторну перевірку: система може дозволяти будь-який із них окремо.
| Місткість | Що рахують |
|---|---|
| Користувачі | Облікові записи людей |
| Картки та коди | Видані облікові дані за правилами моделі |
| Відбитки й обличчя | Біометричні записи у визначених виробником одиницях |
| Події | Операції, а не унікальних відвідувачів |
Пам’ять відбитків і облич: що саме рахують
Виробник може рахувати пальці, біометричні шаблони або зареєстровані особи. Один палець під час реєстрації іноді сканують кілька разів, тому кількість прикладань не можна прирівняти до кількості користувачів. У процедурі реєстрації Suprema описані етапи отримання та перевірки якості відбитка. Для облич так само звіряйте одиницю місткості й умови розпізнавання. Назва «сканер відбитка пальця» підтверджує спосіб введення, але не визначає його швидкість, живучість у складних умовах чи здатність виявляти підробку. Ці можливості перевіряють окремо.
Журнал подій не є базою користувачів
Подія є записом про дію: успішний прохід, відмову або іншу підтримувану операцію. Одна людина може створити багато подій за день. Умовний розрахунок: 100 людей × 4 зареєстровані події на день = 400 подій. Буфер на 20 000 подій за такого навантаження відповідає приблизно 50 дням, але лише якщо немає інших записів. Це оцінка, не гарантія зберігання. Звірте політику переповнення, автоматичне завантаження на сервер і поведінку без мережі. Локальна пам’ять термінала та серверний архів можуть мати різні обмеження.
Способи відмикання та практична перевірка
Картка, PIN, відбиток, обличчя, застосунок і кнопка виходу належать до різних сценаріїв. Для кожного перевірте, хто має право проходу, у який час і що відбувається без мережі. Дальність зчитування картки не є дальністю розпізнавання обличчя. Для RFID важливі також частота та формат ідентифікатора. Біометрію перевіряйте на реальному місці встановлення з потрібним освітленням і положенням користувача. Передбачте дозволений резервний спосіб входу для людей, яким основний спосіб недоступний.
Видалення доступу і захист даних
Видалення картки не завжди видаляє всі інші облікові дані людини. Перевірте обліковий запис, біометрію, PIN і синхронізацію з автономними терміналами. Не вважайте будь-який біометричний запис лише «необоротним кодом»: формат і зберігання зображень залежать від продукту та налаштувань. Наприклад, налаштування сервера BioStar X розрізняють режими зберігання даних обличчя. Обмежуйте доступ адміністраторів, використовуйте підтримувані захищені канали й визначте потрібний строк зберігання. Технічна функція сама по собі не підтверджує відповідність усім вимогам до персональних даних.
Перевірка перед вибором
- Порахуйте людей і потрібні їм облікові дані окремо.
- Звірте одиниці місткості та режим 1:1 або 1:N.
- Перевірте роботу без мережі й поведінку журналу при переповненні.
- Протестуйте резервний вхід і повне відкликання доступу.
Способи відмикання та відстані
Перелік «відбиток, обличчя, карта, код, ключ, застосунок» описує окремі способи доступу. Важливо уточнити, чи вони є альтернативами або можуть вимагатися разом. Механічний ключ і кодовий замок не стають біометричними через спільне поле каталогу. Для застосунку перевірте потребу в шлюзі, мережі та обліковому записі.
Відстань для обличчя в метрах не порівнюйте з відстанню картки в сантиметрах. На біометрію впливають положення людини й умови, зазначені виробником. Наявність кількох способів не підтверджує їхню однакову стійкість або роботу при втраті живлення. Перевірте аварійний доступ, відкликання прав і журнал подій для кожного потрібного сценарію.
Часті запитання
3000 відбитків означає 3000 людей?
Не обов’язково. Одна людина може мати кілька зареєстрованих пальців, а виробник може рахувати шаблони. Потрібне точне визначення.
Картка плюс обличчя завжди є двофакторним доступом?
Ні. Перевірте, чи система вимагає обидва підтвердження, чи дозволяє будь-яке з них.
Журнал на 100 000 подій зберігає відео проходів?
Не обов’язково. Текстові події, фотографії та відео мають окремі можливості й обмеження.
Коротко
Місткість системи доступу складається з кількох незалежних лімітів. Вибирайте її за кількістю людей, набором облікових даних і потрібною історією подій.