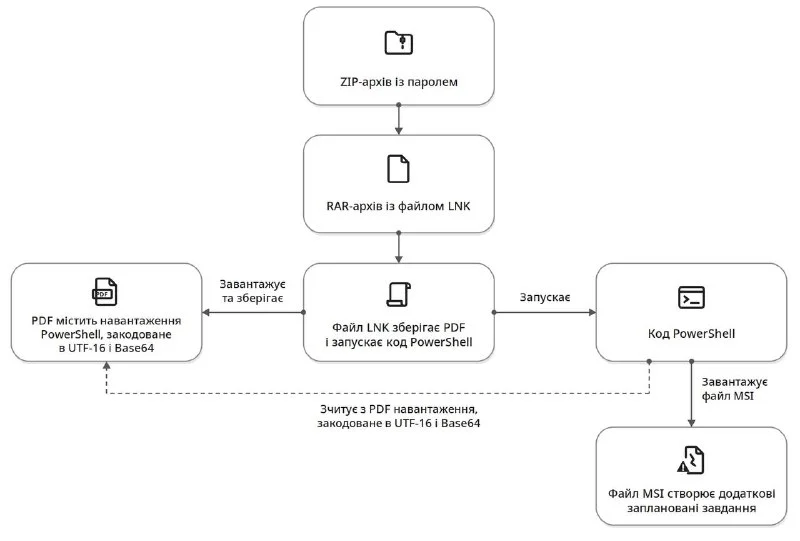
Угруповання Star Blizzard застосовує фальшиві запрошення на конференції та інші заходи в кампаніях проти українських осіб, установ і організацій, що підтримують Україну. Небезпека виникає не від самого листа: після відповіді адресатові можуть надіслати парольний RAR або ZIP-архів, файли з якого запускають ланцюжок RedFlick для встановлення CosmicPulse у Windows.
Щонайменше 13 кампаній охопили українські цілі
Microsoft Threat Intelligence у звіті від 29 вересня 2026 року повідомила, що від січня до серпня зафіксувала щонайменше 13 окремих масштабних фішингових кампаній Star Blizzard. Їхніми цілями були українські люди й установи, а також організації, пов’язані з підтримкою України.
Microsoft характеризує Star Blizzard як російського державного актора. У звіті також зазначено, що CISA пов’язує угруповання з Центром 18 ФСБ. Із березня 2026 року зловмисники розширили коло цілей і за межі України, однак український напрямок лишається частиною описаної активності.
Листування перед вкладенням створює видимість довіри
Один із помітних прийомів кампанії – листи нібито від авторитетних аналітичних центрів або неурядових організацій із запрошенням на подію. Спершу адресата намагаються залучити до діалогу, а вже після його відповіді надсилають захищений паролем архів.
Пароль на ZIP або RAR не є ознакою безпечного вкладення. У цьому ланцюжку архів містить файли, призначені для запуску RedFlick. Запрошення на конференцію є лише однією з приманок: Microsoft також описує повідомлення про податки, штрафи, платежі та нібито відключення водопостачання.
RedFlick використовує заплановані завдання Windows
Microsoft відстежує RedFlick як нову техніку доставки шкідливого програмного забезпечення. Після взаємодії користувача з вкладенням вона використовує заплановані завдання Windows для розгортання CosmicPulse, який Microsoft описує як Python-бекдор.
Це важливе уточнення для оцінки ризику: отримання або просте відкриття листа в описаному ланцюжку не означає автоматичного зараження. Для встановлення CosmicPulse потрібні дії з вкладенням і запуск пов’язаних файлів. Водночас саме правдоподібне продовження листування може послабити настороженість адресата перед таким кроком.
Перевірка неочікуваних запрошень має передувати відповіді
Для працівників установ і організацій критичними сигналами є неочікуване запрошення, спроба продовжити приватне листування, парольний архів і прохання запускати файли з нього. Такі повідомлення варто перевіряти через незалежний канал зв’язку з організацією, від імені якої нібито надійшов лист.
У Windows-середовищі захисним командам варто враховувати ризик запуску файлів із парольних архівів та появу незвичних запланованих завдань. Якщо вкладення вже було запущено, інцидент потребує передачі до відповідальної команди безпеки для перевірки пристрою та поштового листування.