Qubes OS: XSA-522 у Xen не потребує дій користувачів
Xen Project випустив виправлення для XSA-522, яка може аварійно завершити роботу Linux-гостя через недовірений мережевий компонент. Qubes OS заявляє, що її безпеку ця проблема не зачіпає.
Матеріали рубрики «Вразливості».
Xen Project випустив виправлення для XSA-522, яка може аварійно завершити роботу Linux-гостя через недовірений мережевий компонент. Qubes OS заявляє, що її безпеку ця проблема не зачіпає.
У плагіні Bricksforge виявили вразливість, яку вже намагаються використати в атаках. Ризик стосується версій 3.1.8.9 і старіших, виправлення доступне у версії 3.1.8.10.
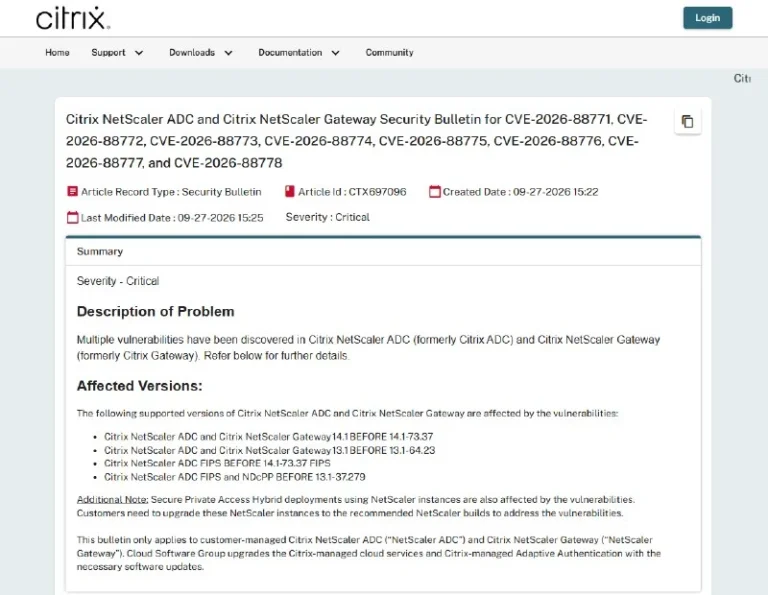
Cloud Software Group підтвердила експлуатацію CVE-2026-88771 і CVE-2026-88772 на невиправлених NetScaler. Ризик стосується NetScaler ADC і Gateway гілок 14.1 та 13.1.